Kategorien durchsuchen
Entdecken
Fiverr Pro
Deutsch
$
USD

Top Rated


Automatische Übersetzung
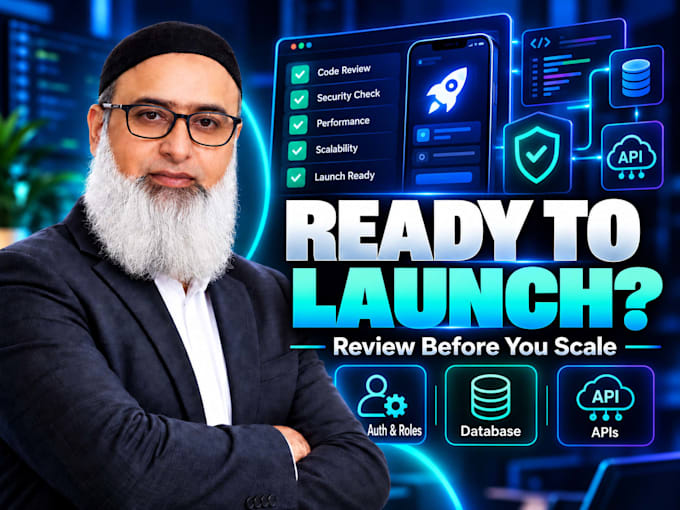
Hast du eine App mit Claude Code, Codex, Cursor, Lovable, Bolt, Replit, Base44 oder einem anderen KI-gestützten Tool gebaut und bist dir unsicher, ob sie bereit für echte Nutzer ist?
Ich biete eine senior engineering production-readiness Prüfung an, bevor du weiter in Entwicklung oder Launch investierst.
Zuerst verstehe ich dein Produkt, die vorgesehenen Nutzer, Rollen und wichtige Workflows. Dann überprüfe ich die bestehende Umsetzung auf:
Softwarearchitektur und Wartbarkeit
Authentifizierung und Autorisierung
Datenbank- und Datenzugriffsdesign
APIs und Integrationsgrenzen
Sicherheits- und Konfigurationsgrundlagen
Fehlerbehandlung und Zuverlässigkeitsrisiken
Test- und Deployment-Lücken
Qualität des AI-generierten Codes und technische Schulden
Du erhältst priorisierte Ergebnisse, eine Maßnahmen-Roadmap und eine klare Empfehlung: weiter, refaktorisieren, teilweise neu schreiben oder neu aufbauen.
Da es sich um einen individuellen Auftrag handelt und die Projekte unterschiedlich sind in Natur und Komplexität, kann kein Standard-Gig erstellt werden. Bitte poste deine detaillierten Anforderungen, damit ich eine Überprüfung vornehmen und eine Zeit- und Kostenschätzung für dieses Audit abgeben kann.
Dieses Gig ist nur für das Audit. Fixes sind nicht enthalten.
Bitte schreibe mir vor der Bestellung, damit ich die App-Größe prüfen und den richtigen Umfang bestätigen kann.
SaaS and AI Solutions Architect, Full Stack and Voice AI Developer
Top Rated
Sprachen
Automatische Übersetzung
Automatische Übersetzung
Soll ich Sie kontaktieren, bevor Sie eine Bestellung aufgeben?
Ja. Bitte schreibe mir vor der Bestellung, damit ich die App-Größe, den Technologiestack und den aktuellen Zustand verstehen kann. Große oder komplexe Codebasen erfordern ein individuelles Angebot. Bitte vermeide Unannehmlichkeiten.
Was beinhaltet das $500 Audit?
Das Starterpaket umfasst bis zu 6 Stunden fokussierte Bewertung einer kleinen bis mittelgroßen Anwendung, gefolgt von einem schriftlichen Bericht zur Produktionsbereitschaft mit priorisierten Ergebnissen und einer Maßnahmen-Roadmap.
Welche Anwendungen kannst du prüfen?
Mein Schwerpunkt liegt auf JavaScript- und TypeScript-Anwendungen mit React, NextJS, React Native, Node.js, NestJS, Express, PostgreSQL, MongoDB, Firebase oder Supabase. Kontaktiere mich zuerst für einen anderen Technologiestack.
Umfasst das Audit auch die Behebung der Probleme?
Nein. Dieses Gig ist nur für technische Bewertung und Empfehlungen. Nach dem Audit kann ich ein separates individuelles Angebot machen, wenn du möchtest, dass ich ausgewählte Fixes, Refactoring oder Neuaufbau durchführe.
Was, wenn du feststellst, dass meine App neu aufgebaut werden sollte?
Der Bericht erklärt warum und zeigt auf, welche Teile möglicherweise wiederverwendbar sind. Ich empfehle keinen Neuaufbau nur weil der Code AI-generiert ist. Die Empfehlung basiert auf technischem Risiko, Wartbarkeit und den geplanten Produktanforderungen.
Kannst du eine App prüfen, die mit Lovable, Bolt, Replit, Cursor, Claude Code oder Codex gebaut wurde?
Ja. Das Entwicklungstool ist weniger wichtig als die resultierende Architektur und Codebasis. Ich prüfe, ob die Umsetzung die vorgesehenen Nutzer, Workflows, Daten und Produktionsanforderungen unterstützt.
Verwendest du KI-Tools während des Audits?
Ich kann professionelle KI-gestützte Code-Analysetools zusammen mit Repository-Suche, Tests und anderen Engineering-Tools verwenden, um die Untersuchung zu beschleunigen. Die endgültigen Ergebnisse, Priorisierungen und Empfehlungen basieren auf meiner eigenen technischen Überprüfung und deinem Produktverständnis.
Ist das eine formelle Cybersecurity- oder Penetrationstest?
Nein. Ich prüfe sicherheitsbezogene Implementierungsrisiken wie Authentifizierung, Autorisierung, exponierte Secrets, unsicheren Datenzugriff und Konfigurationsprobleme im Rahmen der Produktionsbereitschaft. Dieser Service ist kein Penetrationstest, keine Compliance-Zertifizierung oder formale Cybersecurity-Bewertung.
Benötigst du Zugriff auf mein gesamtes Repository?
Repository-Zugriff ist in der Regel notwendig für eine sinnvolle Code-Überprüfung. Bitte sende keine Passwörter, Produktions-API-Schlüssel oder private Zugangsdaten. Angemessener Repository-Zugang kann nach Bestätigung des Umfangs arrangiert werden.
Was passiert nach dem Audit?
Du kannst den Bericht selbst verwenden, die Entwicklung mit einem anderen Entwickler fortsetzen oder mich um ein separates Angebot für die Umsetzung bitten. Es besteht keine Verpflichtung, mich für die Behebung zu beauftragen.