Ich werde Splunk SIEM-Erkennungsregeln erstellen und abstimmen sowie Korrelation-Suchen

Einige Informationen wurden automatisch übersetzt.

Saudi-Arabien

Ich spreche Arabisch, Englisch

Cybersicherheits-Verteidigungs-Experte

Ich bin ein Cybersicherheits-Verteidigungs-Experte mit sieben Jahren Erfahrung im Managed Security Service across Saudi-Arabiens regulierte Branchen. Ich spezialisiere mich auf threat-informed Defense...
Über diesen Service

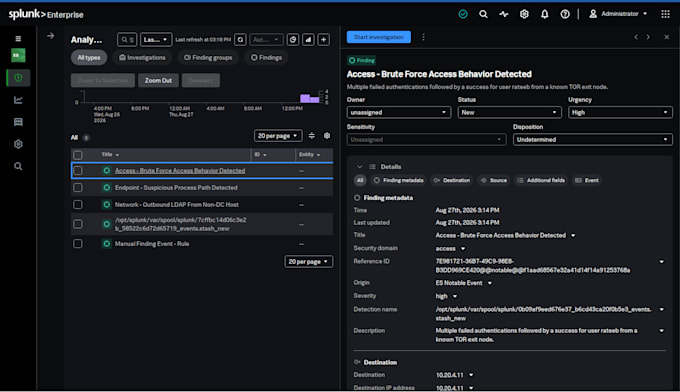
Ich erstelle Splunk-Erkennungsinhalte, die auf echtes Angreiferverhalten reagieren und ansonsten unauffällig bleiben.

Sieben Jahre in der Sicherheitsbetriebsführung, davon viel in der Erkennungsentwicklung. Ich habe Korrelation-Suchen in Unternehmensumgebungen von Splunk ES geschrieben und auf über 274 Regeln MITRE ATT&CK abgebildet.

Was du bekommst

  • funktionierende SPL-Logik, getestet, kein Pseudocode
  • Regeln, die MITRE ATT&CK-Techniken zugeordnet sind
  • Abstimmung, damit deine Analysten nicht von Fehlalarmen überwältigt werden
  • Dokumentation: Was jede Regel erkennt, welche Datenquellen sie benötigt, wie ein true positive aussieht

Zu den häufigen Anfragen, die ich bearbeite

  • Neue Erkennungen für eine bestimmte Bedrohung oder Technik
  • Beheben von lärmenden Regeln, die Analysten zu ignorieren begonnen haben
  • Abdeckungslücken-Analyse gegen MITRE ATT&CK
  • CIM-Feldzuordnung und Validierung von Datenquellen

Um loszulegen brauche ich

Deine Splunk-Version, die Indizes und Sourcetypes im Scope, welche Datenquellen onboarded sind und bereinigte Beispielereignisse. Keine Produktionslogs, keine echten IPs oder Hostnamen.

Nicht sicher, was du brauchst? Schreib mir zuerst eine Nachricht und ich sage dir ehrlich, ob ich helfen kann.
Verwandte Tags